

MS、3月の月例パッチを公開 - 74件の脆弱性を解消
マイクロソフトは、3月の月例セキュリティ更新を公開した。同日公開された「Adobe Flash Player」の脆弱性を除くと、CVEベースで74件の脆弱性へ対処している。
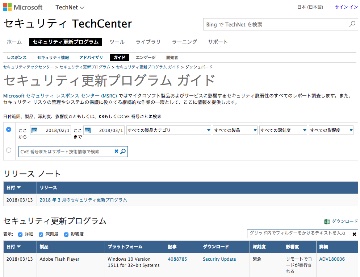
環境ごとに脆弱性を調べることができるマイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートでは、「Windows」をはじめ、同社ブラウザの「Internet Explorer」「Microsoft Edge」の脆弱性に対応。
さらに「Office」「Exchange Server」「ChakraCore」「ASP.NET Core」「.NET Core」「PowerShell Core」で明らかとなった脆弱性を修正している。
また同日Adobe Systemsより公開された「Adobe Flash Player」の脆弱性に対しても、ブラウザ同梱版のアップデートを実施した。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」とレーティングされている脆弱性が14件、次いで深刻度が高い「重要」が59件、もっとも低い「注意」が1件だった。

(Security NEXT - 2018/03/14 )
 ツイート
関連リンク
PR
関連記事
「GitLab」が「クリティカル」脆弱性含む24件の修正を実施
「AnyDesk」に脆弱性、実証コードも - 6月の更新で修正
DB高可用性ツール「IBM Db2 Mirror for i」に権限昇格の脆弱性
PDF処理ソフト「Ghostscript」の深刻な脆弱性 - 詳細が明らかに
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」


