

「ポイント付与」口実にカード利用者を誘い込む偽サイト
セゾンカードの利用者を狙ったフィッシング攻撃が確認された。ポイントが付与されたかのように見せかけ、偽サイトでクレジットカード情報を入力させようとしていた。
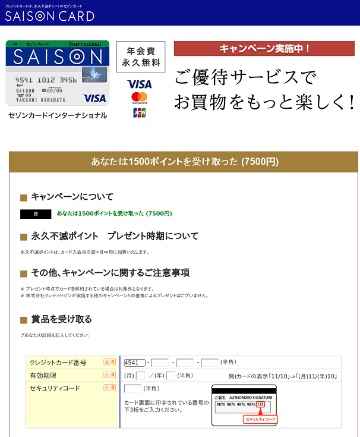
誘導先のフィッシングサイト(画像:フィ対協)
セゾンカードの会員向けサービス「セゾンNetアンサー」を装うフィッシングメールについて、フィッシング対策協議会に複数の報告が寄せられており、同協議会が注意喚起を行ったもの。
フィッシングメールは「Saison Net Answer - Saison Card」との件名で送信されていた。
メールの本文では、7500円相当のポイントが付与されたかのような内容を記載。
ポイントの受領を口実にフィッシングサイトへ誘導し、クレジットカード番号や有効期限、セキュリティコードを入力させようとしていた。

(Security NEXT - 2018/02/01 )
 ツイート
関連リンク
PR
関連記事
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会


