

「Adobe Acrobat/Reader」の脆弱性62件を解消 - 10月にEOL迎えた「同XI」にも最終更新
Adobe Systemsは、リモートよりコードを実行されるおそれがある複数の深刻な脆弱性を解消した「Adobe Acrobat」「Adobe Reader」のアップデートをリリースした。
今回のアップデートは、WindowsおよびMac OS向けに提供するもので、あわせて62件におよぶ脆弱性へ対処した。バッファオーバーフローや解放済みメモリへのアクセス、範囲外のメモリへアクセスする脆弱性などを修正している。
脆弱性を悪用されるとリモートよりコードを実行され、端末の制御を奪われるおそれがあるほか、情報漏洩や、ドライブバイダウンロードなどに悪用される可能性がある。
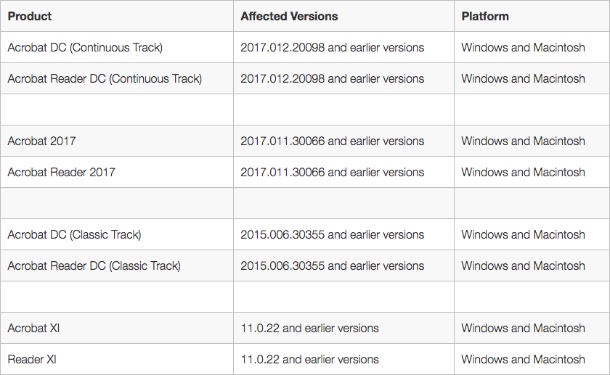
影響を受ける製品およびバージョン(表:Adobe Systems)

(Security NEXT - 2017/11/15 )
 ツイート
PR
関連記事
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認


