

「WordPress 4.8.3」が公開 - 修正不十分だった「SQLi脆弱性」に対応
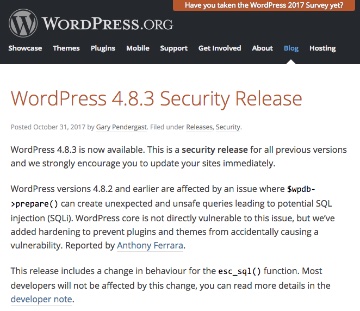
コンテンツマネジメントシステム(CMS)である「WordPress」の開発チームは、セキュリティアップデートとなる「WordPress 4.8.3」をリリースした。
脆弱性
データベース処理において、意図しない操作を防ぐためにプリペアドステートメントを利用する「wpdbクラス」の「prepareメソッド」において、危険なクエリーを生成する問題が判明したもの。
脆弱性を悪用されるとSQLインジェクション攻撃が行われるおそれがある。
「WordPress」の本体に関しては同脆弱性の影響を直接受けないとされているが、プラグインやテーマなどで脆弱性が生じるおそれがあるとしている。
今回修正された脆弱性は、バグバウンティプログラムを提供する「HackerOne」を通じてセキュリティ研究者が報告。「WordPress 4.8.2」において同様の脆弱性の修正が行われたが、対応が不十分であり、同バージョンの公開された翌日となる9月20日に報告を行っていたという。
「WordPress 4.8.3」は、ウェブサイトで公開されているほか、利用者はダッシュボードよりダウンロードすることができる。
(Security NEXT - 2017/11/01 )
 ツイート
PR
関連記事
「Roundcube Webmail」にセキュリティ更新 - 複数の脆弱性を解消
ウェブサーバ「nginx」に複数脆弱性 - 3件が「クリティカル」との評価も
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も


