

MS、10月の月例パッチで脆弱性62件を修正 - ゼロデイ攻撃確認済みの脆弱性も
マイクロソフトは、10月の月例セキュリティ更新を公開し、CVEベースで62件の脆弱性に対処した。すでに一部ではゼロデイ攻撃が確認されている。
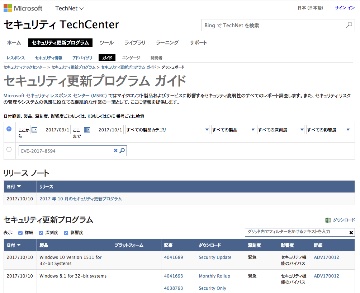
脆弱性情報を調べることができるマイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートは、「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」をはじめ、「Office」「Skype for Business」「Lync」「Chakra Core」に関する脆弱性を修正した。
脆弱性の最大深刻度は、4段階中もっとも高い「緊急」の脆弱性が27件。次いで深刻度が高い「重要」が37件。
脆弱性によって影響は異なるが、リモートよりコードを実行されるおそれがある脆弱性をはじめ、特権の昇格、サービス拒否、情報漏洩、セキュリティ機能のバイパスなどの脆弱性に対応した。

(Security NEXT - 2017/10/11 )
 ツイート
関連リンク
PR
関連記事
解析される「スマホアプリ」 - 接続先サーバの脆弱性や設定ミスが標的に
「GitLab」が「クリティカル」脆弱性含む24件の修正を実施
「AnyDesk」に脆弱性、実証コードも - 6月の更新で修正
DB高可用性ツール「IBM Db2 Mirror for i」に権限昇格の脆弱性
PDF処理ソフト「Ghostscript」の深刻な脆弱性 - 詳細が明らかに
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局


