

ソフバンテク、内部でマルウェア感染を確認 - 取引先情報含むサーバへ不正アクセス
同サーバには、移行作業で利用する取引先情報が保存されている一方、インターネットに接続できる状態で、さらに脆弱なパスワードを設定した不要なアカウントが存在していたという。
同社では、今回の攻撃は情報収集ではなく、仮想通貨を採掘するマルウェアのインストールを目的とした攻撃であると分析。
現段階で攻撃者がファイルを持ち出した痕跡は確認されていないとする一方、詳細について調査を進めており、判明次第、公表したいとしている。
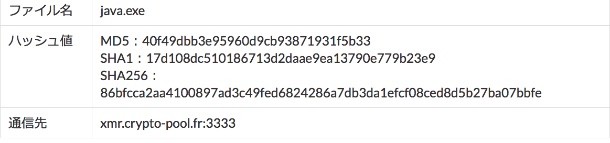
検知したマルウェアの詳細(表:ソフトバンク・テクノロジー)

(Security NEXT - 2017/07/24 )
 ツイート
関連リンク
PR
関連記事
認証情報が漏洩、GitHub環境に不正アクセス - CSC
肌測定システムで個人情報や測定結果が流出 - 資生堂
不正アクセスで個人情報流出、通話音声にクレカ情報も - ロート製薬
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫
複数システムに不正アクセス、個人情報が流出 - ユミルリンク
「ココナラスキルマーケット」に不正アクセス - 履歴書など流出
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ


