

ソフバンテク、内部でマルウェア感染を確認 - 取引先情報含むサーバへ不正アクセス
ソフトバンク・テクノロジーは、取引先情報を含む検証用のサーバが不正アクセスを受けたことを明らかにした。情報が外部へ流出した可能性もあるとし、詳細について調査を進めている。
不正アクセスを受けたのは、保守契約管理システムを検証するためのサーバ。取引先4071社分の情報が保存されており、企業名、担当者名、電話番号、メールアドレスなど1万2534件が含まれる。
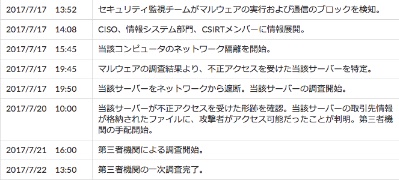
対応の経緯(表:ソフトバンク・テクノロジー)
同社によれば、内部ネットワークにおいて、7月17日に仮想通貨を採掘するマルウェアを検出。
同マルウェアの挙動を調べたところ、問題のサーバに対してアクセスを行っており、保存されていた取引先情報へ攻撃者がアクセスできる状態に置かれていたことが判明した。

(Security NEXT - 2017/07/24 )
 ツイート
関連リンク
PR
関連記事
不正アクセスで約771万件の個人情報が流出 - ムラウチドットコム
政府共通の業務実施環境「GSS」に不正アクセス - VPN機器の脆弱性を悪用
BIツールから個人情報流出の可能性 - 2.5次元アイドル事務所
サイトに脆弱性を突く不正アクセス - 日産財団
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
社内システムに脆弱性、調査で侵害痕跡を確認 - チューリッヒ保険
従業員メルアカに不正アクセス、情報流出の可能性 - 一正蒲鉾
メルアカに不正アクセス、個人情報流出の可能性 - ナイス
不正アクセスで関係者情報が流出か、電力供給への影響なし - 中部電力
インク通販サイトに不正アクセス - 個人情報流出の可能性


