

マルウェアメールが旅行予約サイトの予約完了通知を偽装 - 添付ファイルに注意
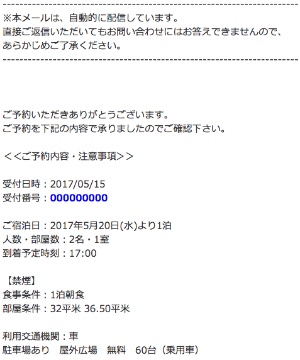
確認されたマルウェアメール(画像:JC3)
オンラインバンキングの利用者へ不正送金マルウェアへ感染させようとするあらたな手口が確認されたとして、関係機関では注意を呼びかけている。メールでは、実在する旅行予約サイトを装っていた。
不正送金マルウェアを感染させるメールに関して注意喚起を行っている日本サイバー犯罪対策センター(JC3)によれば、5月15日に旅行予約サイトである「るるぶトラベル」のメールを装った手口が確認されたという。
問題のメールは、予約完了通知を偽装。同サイトより送信されたと見せかけ、メールの本文には宿泊予定日など記載することで、実際に予約が行われたかのように装い、明細や請求書などとする添付ファイルを開かせようとしていた。
添付ファイルはマルウェアであるとして、同センターでは誤って開かないよう注意を呼びかけている。
(Security NEXT - 2017/05/16 )
 ツイート
関連リンク
PR
関連記事
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
生徒寮でサポート詐欺、入寮者の個人情報が流出か - 宮崎県
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市


