

ランサムウェア「WannaCrypt」が拡散、国内で感染も - 週明けのメールチェック時に注意を
ランサムウェア「WannaCrypt」の大規模な攻撃がワールドワイドで確認された。脆弱性を悪用してネットワーク内に感染を広げる特徴を持ち、国内においても被害が発生している。
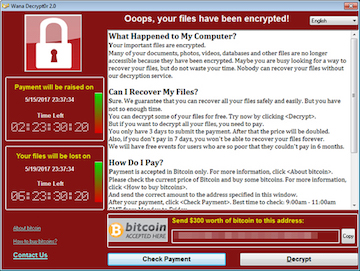
「WannaCrypt」の脅迫画面(画像:トレンドマイクロ)
問題のマルウェアは、Windows端末内のファイルを利用者の意図に反して暗号化。復旧することを交換条件に約300ドルをBitcoinによって支払うよう要求するランサムウェア。
「WannaCrypt」のほか、「WannaCryptor」「WanaCrypt0r」「Wanna Decryptor」「WannaCry」「WCry」といった名称で呼ばれることもあり、セキュリティ機関やセキュリティベンダーでは注意を呼びかけている。
日本語など27カ国語に対応しており、世界規模で攻撃を展開。米国、イギリス、フランス、スペイン、ロシア、台湾、日本など、少なくとも74カ国において、すでに数万件規模の感染が報告されているという。

(Security NEXT - 2017/05/15 )
 ツイート
関連リンク
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


