

Cisco、「Apache Struts 2」脆弱性の影響受ける製品リストを更新
「Apache Struts 2」に深刻な脆弱性「CVE-2017-5638」が見つかった問題で、Cisco Systemsは、同脆弱性の影響を受ける同社製品のリストを更新した。
3月6日に「Jakartaマルチパーサー」に関する脆弱性「CVE-2017-5638」が公開されたことから、同社では3月より対応状況のリストを公開しているが、5月5日に同リストをアップデートした。
4月19日に「Cisco Emergency Responder」のパッチが公開されたほか、あらたに「Cisco Prime License Manager」の修正版がリリースされたという。また「Cisco Unified SIP Proxy Software」に関しては6月にアップデートの提供が予定されている。
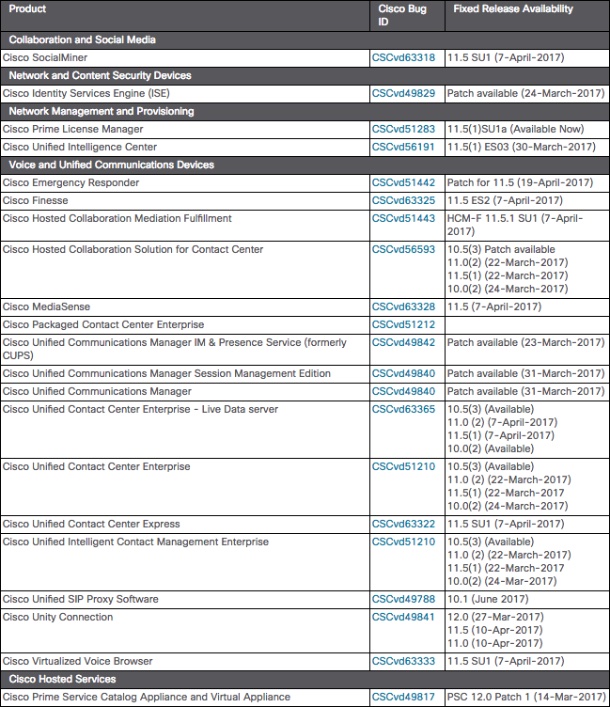
影響を受ける製品のリスト(表:Cisco Systems)
(Security NEXT - 2017/05/10 )
 ツイート
関連リンク
PR
関連記事
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も
米当局、悪用が確認された脆弱性2件について注意喚起


