

「CAPTCHA」で巡回検知を回避? 「偽Appleサイト」 - HTTPS利用で安全演出も
フィッシング対策協議会は、Appleを装ったフィッシング攻撃を複数確認しているとして注意を呼びかけた。メールは、不自然な日本語で記載されていた一方、「CAPTCHA」などを用いていた。
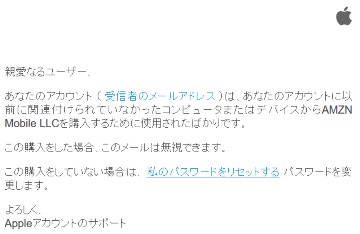
不自然な部分が目立つフィッシングメールの文面(画像:フィ対協)
今回確認されたフィッシング攻撃では、「AMZN Mobile LLCからの最近の購」との件名でメールを送信。
本文では、受信者のアカウントが関連付けられていなかった端末で利用され、「AMZN Mobile LLCを購入するために使用されたばかり」などと説明していた。
「AMZN Mobile LLC」はAmazonのアプリを提供している企業の名称であり、さらにメールの結びが「よろしく、」となっているなど、不自然な表現が目立つ。

(Security NEXT - 2017/04/19 )
 ツイート
関連リンク
PR
関連記事
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端


