

Officeゼロデイ脆弱性に対する大規模メール攻撃、国内影響なし - 12日以降沈静化
同問題に関して、トレンドマイクロにおいても4月10日から翌11日を中心に、ゼロデイ攻撃が展開されたことを確認。同社のクラウド基盤では、海外を中心に全世界で80万通以上のメールを検知したという。
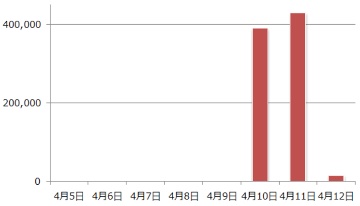
トレンドマイクロによる検知状況の推移
日本国内への影響について同社は、国内で攻撃メールを受信したケースは確認されておらず、ほとんど影響がなかったと分析。
また同月12日以降は攻撃が沈静化したという。
しかしながら、すでに脆弱性を悪用した攻撃が発生していることから、今後国内に対する攻撃が発生する可能性もあると同社は指摘。セキュリティ更新プログラムを早期に適用するよう呼びかけている。

(Security NEXT - 2017/04/13 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


