

早急に「WordPress 4.7.2」へ更新を - 攻撃容易、改ざん被害も
WordPressにおいて、認証を必要とせずに外部より改ざんが可能となる深刻な「コンテンツインジェクション」の脆弱性が明らかになった問題で、すでに改ざん被害が確認されており、セキュリティ機関などが早急にアップデートを実施するよう注意を呼びかけている。
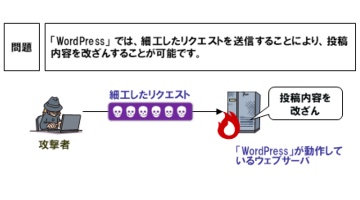
脆弱性を悪用する際の流れ(図:IPA)
注意喚起が行われている脆弱性は、コンテンツマネジメントシステム(CMS)である「WordPress 4.7」にてデフォルトで有効化された「REST API」の処理に関する脆弱性。
認証を行うことなく、外部よりコンテンツを改ざんすることが可能となる。
開発グループでは、1月26日に脆弱性を解消したセキュリティアップデート「同4.7.2」をリリースしたが、公開当時は同脆弱性の修正について明かされていなかった。
2月1日に同脆弱性の詳細をSucuriが公表。続いて翌2日に公表に至った経緯を開発者が明らかにし、深刻な脆弱性であることから、自動更新などが適用される期間を配慮した上で、情報開示を1週間延期したと説明している。
すでに脆弱性の実証コードが流通しており、セキュリティ機関や研究者より容易に脆弱性を悪用することが可能であるとして注意喚起を実施。
JPCERTコーディネーションセンターによれば、対象となるバージョンを利用する国内サイトが複数被害に遭っており、今回の脆弱性を悪用した事例も確認されている。
またWordPressを導入している利用者を抱えるホスティング事業者も注意喚起を開始。一部事業者によると、2月4日夜半より同脆弱性を悪用したと見られる改ざん被害が多数報告されているという。
(Security NEXT - 2017/02/06 )
 ツイート
関連リンク
PR
関連記事
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中


