

MS、月例セキュリティ更新9件をリリース - 脆弱性の悪用は未確認
日本マイクロソフトは、8月の月例セキュリティ更新9件を公開した。CVEベースで重複を除きあわせて27件の脆弱性に対処しているが、いずれも悪用は確認されていない。
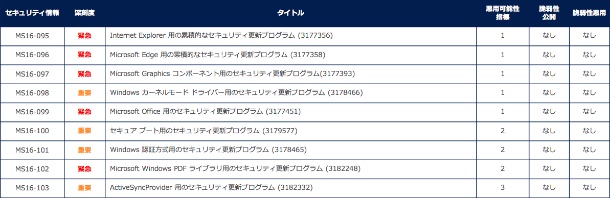
8月の月例更新で9件の脆弱性に対応(表:MS)
同社は、最大深刻度「緊急」の更新プログラムとして、ブラウザ「Internet Explorer」「Microsoft Edge」の累積的な脆弱性へ対応した「MS16-095」「MS16-096」を用意。
さらに「MS16-097」で「Graphicsコンポーネント」の脆弱性3件に対応したほか、「PDFライブラリ」や「Office」の脆弱性を解消。いずれも悪用されるとリモートでコードを実行されるおそれがある。
のこる4件の更新は、いずれも深刻度「重要」。「認証方式」において特権の昇格が生じる脆弱性2件や、「セキュアブート」においてセキュリティがバイパスされる脆弱性1件に対し、それぞれ「MS16-101」「MS16-100」で脆弱性を修正した。
くわえて「カーネルモードドライバ」において特権の昇格が生じる脆弱性や「ActiveSyncProvider」で情報漏洩が生じる脆弱性へ対処している。
今回修正した脆弱性は以下のとおり。
MS16-095:Internet Explorer用の累積的なセキュリティ更新プログラム
CVE-2016-3288
CVE-2016-3289
CVE-2016-3290
CVE-2016-3293
CVE-2016-3321
CVE-2016-3322
CVE-2016-3326
CVE-2016-3327
CVE-2016-3329
MS16-096:Microsoft Edge用の累積的なセキュリティ更新プログラム
CVE-2016-3289
CVE-2016-3293
CVE-2016-3296
CVE-2016-3319
CVE-2016-3322
CVE-2016-3326
CVE-2016-3327
CVE-2016-3329
MS16-097:Microsoft Graphicsコンポーネント用のセキュリティ更新プログラム
CVE-2016-3301
CVE-2016-3303
CVE-2016-3304
MS16-098:Windowsカーネルモードドライバー用のセキュリティ更新プログラム
CVE-2016-3308
CVE-2016-3309
CVE-2016-3310
CVE-2016-3311
MS16-099:Microsoft Office用のセキュリティ更新プログラム
CVE-2016-3313
CVE-2016-3315
CVE-2016-3316
CVE-2016-3317
CVE-2016-3318
MS16-100:セキュアブートのセキュリティ更新プログラム
CVE-2016-3320
MS16-101:Windows Authentication Methods用のセキュリティ更新プログラム
CVE-2016-3237
CVE-2016-3300
MS16-102:Microsoft Windows PDFライブラリ用のセキュリティ更新プログラム
CVE-2016-3319
MS16-103:ActiveSyncProvider用のセキュリティ更新プログラム
CVE-2016-3312
(Security NEXT - 2016/08/10 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


