

安全に「Pokémon GO」を楽しむ9つのポイント - 自宅特定リスクなどトラブル回避を
海外で先立って公開され、話題を呼んでいるモバイルゲーム 「Pokémon GO( 「ポケモンGO」)」。利用可能となった地域で一部トラブルも生じていることから、内閣サイバーセキュリティセンター(NISC)が注意喚起を行った。
同センターが、「ポケモントレーナーのみんなへのおねがい」と題した文書を公開したもの。プレイ時におけるセキュリティ上の問題から、体調不良やケガ、犯罪まで、想定されるトラブルを防止する方法をシンプルに解説している。
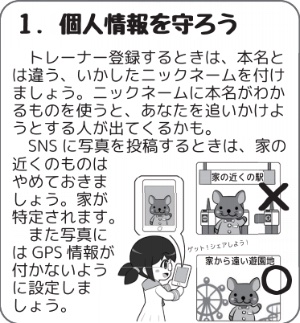
同文書の一部(画像:NISC)
具体的には、プレイヤーを特定されないようゲーム登録時に「本名」の利用を避けたり、自宅などを特定されるおそれがあるとして、写真をSNSなどへ投稿する際に、背景から場所を特定できる写真やGPS情報が含まれる写真を避けるよう注意を促している。
また「偽アプリ」や「チートツール」に見せかけたマルウェアなどへの警戒を呼びかけた。
さらにセキュリティ上の問題にくわえ、「歩きスマホ」の危険性に言及。「危険な場所には立ち入らない」「熱中症を警戒しよう」など、ケガや体調管理などへ注意を求めている。
そのほか、「お天気アプリは必ず入れよう」「予備の電池を持とう」「予備の連絡手段を準備しよう」「会おうという人を警戒しよう」など、文書ではあわせて9項目を紹介。同PDFは同センターのウェブサイトより入手できる。
(Security NEXT - 2016/07/21 )
 ツイート
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
先週注目された記事(2026年9月20日〜2026年9月26日)
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
先週注目された記事(2026年9月13日〜2026年9月19日)
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
従業員アカウントが侵害、なりすましメールが送信 - ホテル運営会社
米当局、「Acronis」「Cisco ISE」など脆弱性3件の悪用を警告


