

3月に修正されたWindowsの脆弱性「CVE-2016-0099」に悪用のおそれ
日本マイクロソフトが、3月の月例セキュリティ更新「MS16-032」で修正した「CVE-2016-0099」を容易に悪用できることがわかった。セキュリティベンダーが注意を呼びかけている。
問題の脆弱性「CVE-2016-0099」は、「Windowsセカンダリログオン」においてローカル環境で特権の昇格が可能となる脆弱性。日本マイクロソフトでは、3月の月例セキュリティ更新で修正した。更新の提供開始時におけるマイクロソフトによる深刻度のレーティングは「重要」。
当時、脆弱性の公開や悪用は確認されておらず、マイクロソフトによる「悪用可能性指標」では、すでに悪用が確認されている場合に指定される「0」から、悪用の最も可能性が低い「3」までの4段階中、「悪用される可能性は低い」とされる「2」に指定。
「重要な更新プログラムとして扱うべき」としてアップデートを推奨していたが、悪用については、悪用コードが作成される可能性は否定できないものの、専門性や攻撃のタイミング、多様な変化などへの対応が必要なため、攻撃者によるコードの作成は困難であり、攻撃者の興味を引くことはないと評価していた。
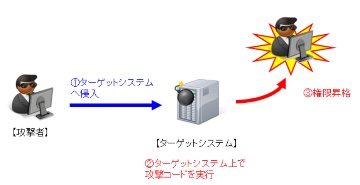
検証イメージ(画像:SBT)
しかし、今回脆弱性の公表から約1カ月半が経過し、容易に脆弱性を悪用できる手法が見つかったことになる。脆弱性の再現性について検証を行ったソフトバンク・テクノロジーによれば、「PowerShellスクリプト」を用いた方法だという。
攻撃者がシステムにおいて一般ユーザーでログオンする権限を得ている場合、「PowerShellスクリプト」の実行禁止を回避し、脆弱性を利用して管理者権限を取得されるおそれがある。またマルウェアがPowerShellを悪用するケースが増えており、マルウェアによる脆弱性の悪用も今後懸念される。
ソフトバンク・テクノロジーでは、脆弱性の与える影響が大きいと危険性を指摘。セキュリティアップデートを適用するなど、対策を講じるよう呼びかけている。
(Security NEXT - 2016/04/28 )
 ツイート
PR
関連記事
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も


