

【続報】「Flash Player」へのゼロデイ攻撃、より広く影響 - 全「Windows」が対象
「Adobe Flash Player」に未修正の深刻な脆弱性「CVE-2016-1019」が見つかった問題で、より広い環境がゼロデイ攻撃の影響を受けることがわかった。
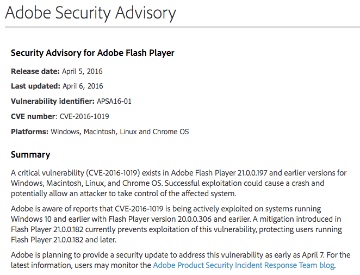
公開情報を更新したAdobe
問題の脆弱性は、「同21.0.0.197」および以前のバージョンに存在。「Windows」「Mac OS X」「Linux」「Chrome OS」が影響を受ける。脆弱性が悪用された場合、攻撃者にシステムの制御を奪われるおそれがある。同社では、4月7日までにできるだけ早いタイミングでセキュリティアップデートを公開したい考え。
同社は今回の脆弱性について、アドバイザリ公開当初、「Windows 7」および「Windows XP」上で動作する「同20.0.0.306」に対する攻撃の報告を受けていると説明していたが、その後同バージョンを導入している「Windows 10」を含むすべての「Windows」が影響を受けることを把握したという。
いずれも現在出回っている攻撃コードに関しては、「同21.0.0.182」以降では攻撃が成立しないとし、同社は緩和策として同バージョン以降へアップデートするよう呼びかけている。
(Security NEXT - 2016/04/07 )
 ツイート
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も


