

「OpenSSH」の「X11フォワーディング機能」に脆弱性 - 修正版が公開
「OpenSSH」において、「X11フォワーディング機能」を有効化している場合に、情報漏洩などが生じる脆弱性が含まれていることがわかった。
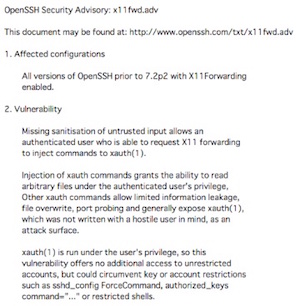
OpenSSHによるセキュリティアドバイザリ
同機能において、入力に含まれるメタ文字などを正しく処理しておらず、「XAuth」へコマンドを挿入することを許してしまう脆弱性が判明したもの。認証されたユーザーの権限により、ファイルを取得される、ファイルの上書き、情報の漏洩などが生じるおそれがある。
開発者グループは、脆弱性を解消した「同7.2p2」の提供を開始。緩和策として、X11フォワーディングを有効化している場合は、デフォルト設定である「無効」の状態へ戻すことを挙げている。
(Security NEXT - 2016/03/14 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


