

シャトレーゼに不正アクセス - 会員情報21万件が流出か
洋菓子の製造販売を展開するシャトレーゼは、同社のウェブサーバが不正アクセスを受け、ウェブ会員の登録情報20万9999件が流出した可能性があることを明らかにした。
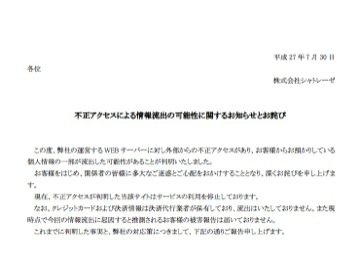
事態を公表したシャトレーゼ
同社において、7月28日11時半過ぎに不正アクセスの痕跡を確認。調査を行ったところ、同月27日21時半ごろ、SQLインジェクションの脆弱性を突かれ、ウェブ会員の個人情報が流出した可能性があることがわかったという。
情報取得されたおそれがあるのは、ウェブ会員20万9999件の電話番号や誕生日、メールアドレス、ID、パスワードなど。そのうち13件については氏名と住所も含まれるという。
同社では流出の判明後、28日21時50分にウェブサイトを停止。攻撃に悪用された脆弱性を修正した。対象となる会員には、個別に連絡を行っているが、被害の報告は受けていないという。サイトの再開については、セキュリティ事業者による安全確認後になる予定。
(Security NEXT - 2015/07/30 )
 ツイート
関連リンク
PR
関連記事
BIツールから個人情報流出の可能性 - 2.5次元アイドル事務所
サイトに脆弱性を突く不正アクセス - 日産財団
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
社内システムに脆弱性、調査で侵害痕跡を確認 - チューリッヒ保険
従業員メルアカに不正アクセス、情報流出の可能性 - 一正蒲鉾
メルアカに不正アクセス、個人情報流出の可能性 - ナイス
不正アクセスで関係者情報が流出か、電力供給への影響なし - 中部電力
インク通販サイトに不正アクセス - 個人情報流出の可能性
人事情報を不正閲覧した職員を懲戒処分 - 君津市
侵害受けたKDDIのISP向けメールシステム、ゼロデイ脆弱性が標的に


