

ハローワークの職員端末で不正通信 - マルウェア感染が判明
ハローワークの職員が利用する端末がマルウェアへ感染していたことが判明した。情報漏洩など具体的な被害は確認されていないが、詳細を調べている。
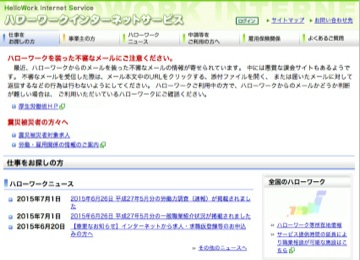
職員端末でマルウェア感染が判明したハローワーク
ハローワークの職員が利用する端末1台にマルウェアが感染していることが7月15日に判明したもので、前日14日に端末から不正な通信を確認したことからネットワークから隔離。その後の調査でマルウェアへの感染が判明した。
情報流出など現時点では確認されていないが、厚生労働省では詳細について調査を進めている。また他端末がマルウェアへ感染していないことを確認したという。
今回の問題に関して、ハローワークで利用する基幹システムへの不正アクセスについては否定。求人情報検索やハローワークインターネットサービスなどをはじめ、ハローワークの業務は通常どおり提供している。
(Security NEXT - 2015/07/17 )
 ツイート
PR
関連記事
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
従業員アカウントが侵害、なりすましメールが送信 - ホテル運営会社
不正アクセスで約771万件の個人情報が流出 - ムラウチドットコム
熊本県の就職移住支援サイトが改ざん - 偽警告でサブスクアプリに誘導
クリエイティブ業界向け求人サービス「CINRA JOB」に不正アクセス
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
円谷プロの購入抽選に不正アクセス - 「当選」が「落選」に
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
先週注目された記事(2026年9月6日〜2026年9月12日)
情報基盤から学生や教職員の個人情報が流出した可能性 - 東京科学大


