

MS、露政府の関与疑惑がある標的型攻撃で悪用されたゼロデイ脆弱性を修正
日本マイクロソフトは、ゼロデイ攻撃による悪用が確認されている脆弱性「CVE-2015-1701」に対し、5月の月例セキュリティ更新で修正パッチの提供を開始した。
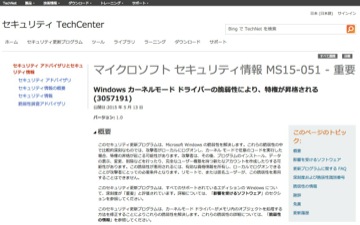
5月の月例パッチとして公開した「MS15-051」
問題の「CVE-2015-1701」は、「カーネルモードドライバ」において特権の昇格が生じる脆弱性。同社では、深刻度「重要」の月例パッチ「MS15-051」により、ほかの脆弱性5件とあわせて修正した。
「CVE-2015-1701」は、「Adobe Flash Player」に判明したメモリ破壊の脆弱性「CVE-2015-3043」と組み合わせた標的型攻撃で悪用が確認されている。
米FireEyeが検知した「RussianDoll作戦」において悪用されたもの。同作戦は、ジョージア(旧グルジア)や西ヨーロッパ諸国などの政府、軍事関連組織、セキュリティ組織などを対象とたもの。

(Security NEXT - 2015/05/13 )
 ツイート
関連リンク
PR
関連記事
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開


