

脆弱性DB「JVN iPedia」の登録件数は4万6860件に - 「バッファエラー」への攻撃が4割強
情報処理推進機構(IPA)は、2014年第2四半期における脆弱性データベース「JVN iPedia」の登録状況を取りまとめた。3カ月間に1699件のあらたな脆弱性が追加された。
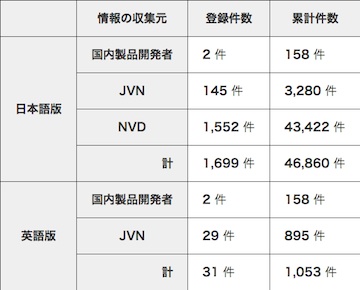
第2四半期における脆弱性登録状況(表:IPA)
「JVN iPedia」は、国内のソフトウェア開発者が公表した脆弱性情報や、脆弱性情報ポータルサイト「JVN」の公開情報、米国国立標準技術研究所(NIST)による脆弱性データベース「NVD」の情報を収録したデータベース。2007年4月より運用されている。
2014年第2四半期末時点での累計登録件数は4万6860件。前四半期の1790件件を下回るものの、1699件の情報が同四半期に追加された。内訳を見ると、国内製品開発者による情報が2件、JVNの掲載情報が145件、NVDの情報が1552件。前四半期と比較すると、JVNの掲載情報が119件減と目立った動きを見せた。
同四半期に登録された脆弱性対策情報を種類別に見ると、「認可、権限、アクセス制御の問題」が221件で最多。「クロスサイトスクリプティング(218件)」「バッファエラー(214件)」が僅差で続く。また「不適切な入力確認」も176件と目立った。
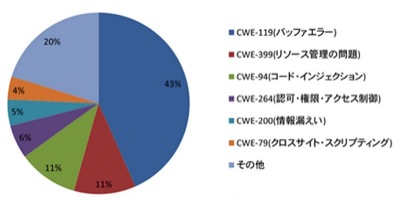
攻撃の標的となった脆弱性の種類(グラフ:IPA)
一方、攻撃対象となった脆弱性情報を見ると、「バッファエラー」が43%と半数近くを占めている。次いで多い「リソース管理の問題(11%)」「コードインジェクション(11%)」と比較しても4倍近くと突出している。
これまでに登録された脆弱性情報の深刻度の割合を見ると、CVSSのスコアが「7.0」から「10.0」で「危険」とされる「レベルIII」は、全体の43%で前四半期と変わらず。「警告」とされる「レベルII(50%)」、3段階中もっとも低い「注意」の「レベルI(7%)」なども同様だった。
(Security NEXT - 2014/07/23 )
 ツイート
関連リンク
PR
関連記事
「Roundcube」に複数の脆弱性 - 更新を強く推奨
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ


