

MS、月例パッチ4件を公開 - Wordのゼロデイ脆弱性を修正
日本マイクロソフトは、深刻度「緊急」2件を含む月例セキュリティ更新プログラム4件を公開した。あわせて11件の脆弱性に対処している。
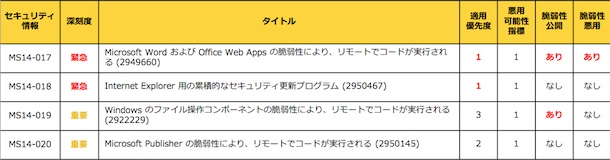
4月に公開した月例セキュリティ更新プログラム
4段階中もっとも深刻とされる「緊急」のプログラムは2件で、いずれも適用優先度についてももっとも高い「1」にレーティングされている。
「MS14-017」は、「Word 2010」を対象としたゼロデイ攻撃が確認されている脆弱性「CVE-2014-1761」をはじめ、あわせて3件の脆弱性を修正するOffice向けのセキュリティ更新プログラム。
脆弱性「CVE-2014-1761」は、細工したリッチテキストファイル(RFTファイル)を開くとメモリが破壊され、リモートよりコード実行が可能となる。Outlook 2007以降ではWordをメール表示に利用しており、プレビュー表示を行っただけで攻撃を受けるおそれがある。
同社では、回避策として「Fix it」を公開しているが、同対策を有効にした状態で「MS14-017」を適用することが可能。ただし、RFTファイルを読み込めるようにするには、回避策を手動で無効化する必要があるので注意する必要がある。
もう1件の「緊急」とされるプログラム「MS14-018」は、「Internet Explorer」の脆弱性を修正するプログラム。累積的な脆弱性に対応したもので、あわせて6件の脆弱性を解消しており、「IE 10」以外のすべてのバージョンが影響を受ける。
のこる2件のプログラムは、いずれも深刻度が1段階低い「重要」。「MS14-020」では、「Microsoft Publisher」における脆弱性1件を修正した。
また「MS14-019」では、Windowsのファイル操作コンポーネントにおける1件の脆弱性に対処した。脆弱性はすでに公開されているものの、悪用は確認されていないという。
(Security NEXT - 2014/04/09 )
 ツイート
関連リンク
PR
関連記事
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
Check Point製品の管理サーバに深刻な脆弱性 - すでに悪用も
「WordPress」に深刻な脆弱性 - わずか5日で再更新
「BIG-IP APM」に脆弱性、悪用を確認 - 侵害調査を
「MS Edge」にセキュリティアップデート - 脆弱性2件を解消
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も


