

MS、予告より1件少ない月例パッチ13件を公開 - 47件の脆弱性を修正
日本マイクロソフトは、当初の予告より1件少ない13件の月例セキュリティ更新プログラムを公開した。あわせて47件の脆弱性を解消している。深刻度が、4段階中もっとも高い「緊急」とされるプログラムは4件。
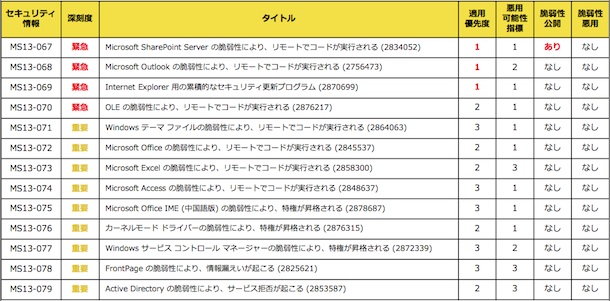 2013年9月の月例セキュリティ更新プログラム一覧
「緊急」とされるプログラムのなかでも、「Outlook」において細工したメッセージを表示するとコードが実行されるおそれがある脆弱性を修正した「MS13-068」をはじめ、「Internet Explorer」における10件の脆弱性を解消した「MS13-069」、公開済みの脆弱性1件を含む「SharePoint Server」の脆弱性10件を修正した「MS13-067」については、3段階の「適用優先度」のうち、もっとも高い「1」に設定されている。また優先度は1段階低いが、「MS13-070」についても深刻度は「緊急」で、WindowsにおけるOLEの脆弱性を修正した。
のこる9件は、いずれも深刻度が1段階低い「重要」にレーティングされたプログラム。リモートによるコード実行のおそれがある脆弱性に対応したOfficeの「MS13-072」やExcelを対象とする「MS13-073」のほか、「Access」向けの「MS13-074」や、「中国語版Office IME」向けの「MS13-075」、「FrontPage」のサービス拒否を解消する「MS13-078」などOffice関連の修正プログラムが5件を占めた。
また「MS13-071」では、不正なWindowsテーマファイルを適用するとリモートでコードを実行される脆弱性を修正。カーネルモードドライバーの脆弱性を修正する「MS13-076」や「Active Directory」の脆弱性を解消する「MS13-079」などが提供されている。
(Security NEXT - 2013/09/11 )
 ツイート
PR
関連記事
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も
米当局、悪用が確認された脆弱性2件について注意喚起
「HAProxy Data Plane API」に認証バイパスの深刻な脆弱性
国産WAF「SiteGuard Server Edition」に脆弱性 - 悪用も確認
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
MS、月例更新で1400件以上の脆弱性に対応 - 一部悪用も
「Drupal」に脆弱性、アップデートの公開を予告 - サイト管理者は準備を
Fortinet、アドバイザリ11件を公開 - 「FortiSandbox」「FortiSIEM」にクリティカル
ブラウザ「Chrome」にアップデート - 脆弱性37件に対応
解析される「スマホアプリ」 - 接続先サーバの脆弱性や設定ミスが標的に


