

JIPDECと民間5社、ネット選挙に向け「なりすましメール」対策を展開
日本情報経済社会推進協会(JIPDEC)や民間企業5社は、ネット選挙運動解禁に伴う取り組みとして、受信者が「なりすましメール」を判別しやすいメールインフラを提供すると発表した。
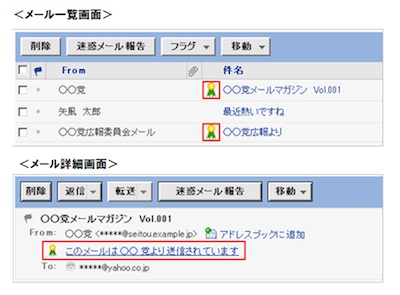
なりすましが行われていない場合は、黄色と緑のアイコンやテキストを表示(画面はYahoo!メールの場合)
今回の取り組みは、政党のオフィシャルメールドメインを受信者側のサーバ上で認識。政党を発信元とし、なりすましが行われていないメールにはアイコン画像やテキストを表示する試み。ウェブメールをはじめ、関連サービスを提供するヤフー、ニフティ、インフォマニア、トライコーン、パイプドビッツが参加している。
オフィシャルメールドメインの判別には、従来の電子メール認証技術にくわえて、JIPDECが運営する「サイバー法人台帳ROBINS」を使用することで、発信者の実在証明を行う。法人、団体、個人事業者の名称やメールドメインなどの情報を提供している台帳で、政党も登録できる。
すでに自民、民主、公明の3党が登録しており、夏の参議院議員選挙に向けたメールでの選挙運動に、同システムを利用することを決定しているという。
(Security NEXT - 2013/06/12 )
 ツイート
関連リンク
PR
関連記事
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
「コミックシーモア」で情報流出 - 影響など調査
ファンケルとアテニア、eコマースサイトの会員情報が流出
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
米当局、悪用が確認された脆弱性2件について注意喚起
MS、月例更新で1400件以上の脆弱性に対応 - 一部悪用も
フィッシング攻撃の報告数が増加 - 悪用URLは減少
「バイトル」で会員メールアドレスが流出した可能性


