

MS、月例セキュリティパッチ12件を公開 - 57件の脆弱性を修正
日本マイクロソフトは、月例セキュリティ更新プログラム12件を公開した。これらプログラムであわせて57件の脆弱性に対処した。
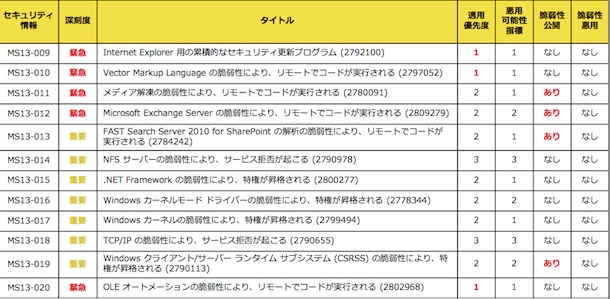
2月の月例セキュリティ更新プログラム一覧
今回の更新プログラムで、深刻度が4段階中もっとも高い「緊急」は5件。そのなかでも3件が適用優先度がもっとも高い「1」にレーティングされている。
「Internet Explorer」の累積的な脆弱性を修正するプログラム「MS13-009」では、細工したページを見た場合にコード実行される脆弱性など13件を解消した。
さらに「Vector Markup Languageの脆弱性」に対応する「MS13-010」は、限定的ではあるものの、海外において標的型攻撃への悪用が確認されている。また「OLEオートメーション」の脆弱性を修正した「MS13-020」についてもプログラムの早期適用が推奨されている。
メディアの解凍処理に存在する脆弱性を解消した「MS13-011」や、「Exchange Server」の問題へ対応した「MS13-012」は、深刻度「緊急」であり、脆弱性がすでに公開されているものの、適用優先度は1段階低い「2」に設定されている。
残る7件のプログラムにおける「深刻度」はいずれも「重要」。「Windowsカーネル」「Windowsカーネルモードドライバ」「TCP/IP」「.NET Framework」「FAST Search Server 2010 for SharePoint」「NFSサーバ」「Windowsクライアント/サーバランタイムサブシステム」に存在する脆弱性に対応した。
(Security NEXT - 2013/02/13 )
 ツイート
PR
関連記事
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」


