

Appleの「iDisk」を装ったフィッシング詐欺サイトが発生
Symantecは、Appleが提供するオンラインサービス「MobileMe」のファイルホスティングサービス「iDisk」を装ったフィッシング攻撃を確認したことを明らかにした。
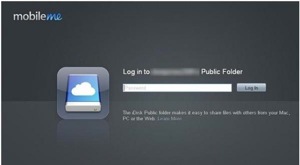
Symantecが確認したフィッシングサイト
同社によれば、問題のフィッシングサイトで誤ってパスワードを入力すると、アカウントが奪取されるおそれがある。またユーザーにフィッシング被害を気がつかれないよう、窃取した際に正規エラーページへリダイレクトするなど工夫していた。
さらに今回の攻撃では、ユーザーにフィッシングメールを正規のものと信用させるため、不特定多数に対するメールではなく、ユーザー宛に送信されたメールと見せかける手法を利用している。
具体的には、URLを工夫し、フィッシングページへアクセスした際に、あらかじめユーザーのIDが入力されるよう設定されていた。IDは、メールアカウントのユーザーを利用していた。

(Security NEXT - 2011/07/15 )
 ツイート
関連リンク
PR
関連記事
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会
メール送信サービスのアクセスキーを第三者が不正利用 - 衣料品会社
顧客の個人情報が流出した可能性 - 淡路島の宿泊施設


