

フィッシング攻撃に狙われるヤフー、技術的な対策とオープンな姿勢で対抗
経済産業省とフィッシング対策協議会の主催によるフィッシング対策のセミナーが、1月28日に都内で開催された。同イベントで、フィッシング攻撃によりブランドが悪用されることが多いヤフーが、同社の対策について説明した。
攻撃の対象となっている原因として、登壇した同社R&D統括本部 開発推進室の戸田薫氏は、ユーザーが多いことや、サービスの多角化により、マネタイズが容易であることを挙げ、サイバー犯罪者から狙われている現状を解説。
年末に犯罪グループが逮捕され一時減少は見られたものの、フィッシング攻撃は2009年に入ってほぼ右肩上がりだった。
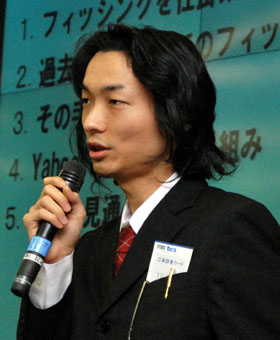
戸田薫氏
そうしたなか、同社ではフィッシング被害を減らすためのサービスを提供している。同社内では通称「ログイン三兄弟」と呼ばれる対策だ。
ログイン時にアラートメールを送信したり、ユーザーが設定したログインシールの表示、ログイン履歴の提供など、利用者がフィッシング被害へ遭っていないか確認できる手段を提供する。

(Security NEXT - 2010/02/10 )
 ツイート
関連リンク
PR
関連記事
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
夏季休暇に向けて準備を - 盆休み週のパッチチューズデーに注意
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
メッセージアプリが標的、要人狙う露フィッシング - 米当局


