

純国産フルスクラッチ、オープンソースのセキュアVMに注目
純国産フルスクラッチのオープンソースVM
「BitVisor」の大きな特徴は、既存ソフトウェアの転用技術ではなく、同プロジェクトがゼロからコードを書き上げたフルスクラッチである点だ。
しかし、直接開発に携わった研究員はわずか5人。さらに啓発活動など別の活動を平行しながらの作業で、時間的な制約も大きかった。加藤教授によれば、当初、時間やコスト、限られた人員など、科せられた制約からフルスクラッチによるソフト開発について、困難であるとの意見も多かったという。
そのなかで目標達成までこぎつけた背景には、同大講師の品川高廣氏やLilyVMの開発を手がけた榮樂英樹氏の参加、さらに企業からの出向で優秀な研究員を受け入れることができたことなど、人材面に恵まれたことが大きかったと加藤教授は語っている。
筑波大学教授の加藤氏(左)と同大講師の品川氏(右)
そこまでして同プロジェクトが、フルスクラッチにこだわった理由のひとつは、メインテナンスが国内で完結することだ。
昨今、Windowsをはじめソフトウェアの多くが海外で開発されているが、ソースコードが公開されていなかったり、著作権の問題から内部動作へ手出しが難しく、脆弱性へ対応するにも自由に行えないといった事情がある。今回、みずからコードを書き上げることで、国内で問題を解決できるソフトウェアを目指した。
開発期間やリソースの制限があるなか、採用した仮想化技術は、ゲストOSの機能を活かす準透過型モデル。ゲストOSのドライバを活用できるため、グラフィックドライバなどの開発が不要だった。シンプルなソースコードをめざし、約3万行に抑えている。コードがシンプルゆえに、バグが出にくく、メンテナンスが容易という利点もある。
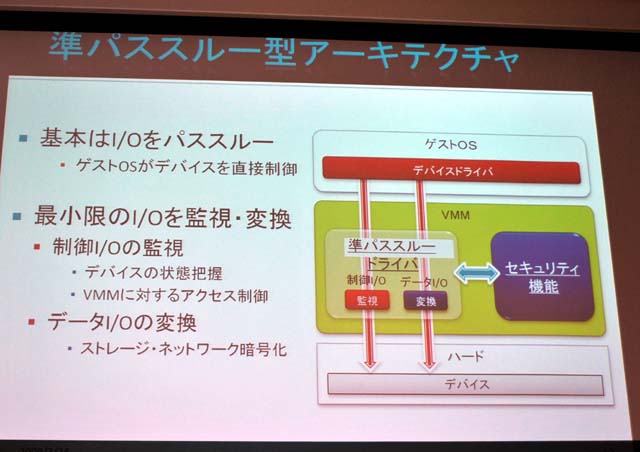
BitVisorでは準透過型モデルを採用
また単なるコンセプトモデルとしてではなく、実際に政府が利用することを想定した上で、「Windows XP」や「同Vista」などをサポート。監視対象とする場合はドライバが必要となるため、主要なドライバを用意している。


(Security NEXT - 2009/03/30 )
 ツイート
関連リンク
PR
関連記事
ロート製薬の不正アクセス、顧客との通話音声データが流出の可能性
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能
元従業員が顧客情報を持ち出し、拾得者の連絡で判明 - プルデンシャル生命
Apple、「macOS Golden Gate 27」を公開 - 脆弱性210件に対処
HPEの「SD-WAN」関連製品に複数の深刻な脆弱性 - 修正版を提供
Oracle、月例セキュリティアップデートを公開 - のべ673件を修正
Apple、「iOS 27」「iPadOS 27」で多数脆弱性に対応 - 「同26.7」も公開
「Chrome 153」にセキュリティ更新 - 「クリティカル」3件含む42件
予約サイトなどで侵害、影響など調査中 - 審美歯科チェーン
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合


