

「SSL VPN」の脆弱性探索行為、国内でも観測
セキュリティ製品が提供するSSL VPN機能において、脆弱性が相次いで発見され、攻撃が確認されている問題で、脆弱性を探索するアクセスが国内においても観測されている。国内においても脆弱性を含む機器が多数動作している可能性もあり、セキュリティ機関では警戒を強めている。
Fortinetの「FortiOS」における「CVE-2018-13379」や、Palo Alto Networksの「GlobalProtect」における「CVE-2019-1579」、Pulse Secureの「Pulse Connect Secure(PCS)」の「CVE-2019-11510」など、複数のセキュリティゲートウェイ製品が提供する「SSL VPN」機能に脆弱性が判明。一部では悪用コードが公開され、すでに悪用も確認されているが、国内にも影響が波及している。
Bad Packetsが観測したとされる脆弱性の探索活動に用いられたIPアドレスからの通信について、JPCERTコーディネーションセンターが国内の観測状況を調べたところ、8月21日以降、複数IPアドレスよりアクセスされていたことがわかった。
Bad Packetsでは、Pulse SecureのVPNサーバにおける脆弱性について、影響を受けるホスト1万471台を確認しており、1381台が日本国内でホストされていると発表。これを受けてJPCERT/CCでは該当するホストの管理者に対し、連絡を取るなど対応を開始している。
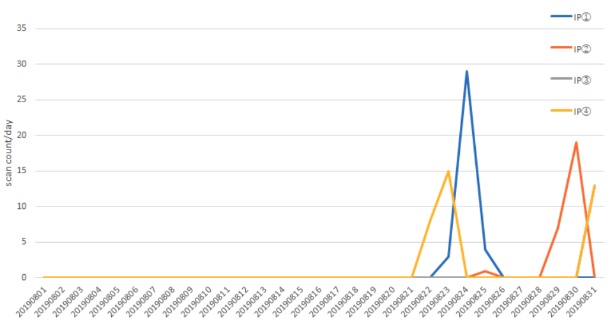
国内センサーにおける観測状況(グラフ:JPCERT/CC)
(Security NEXT - 2019/09/04 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


