

MS月例セキュリティ更新がリリース、脆弱性74件を修正 - 2件でゼロデイ攻撃を確認済み
マイクロソフトは、CVEベースで74件の脆弱性に対処する月例セキュリティ更新をリリースした。一部脆弱性ではすでに悪用が確認されている。
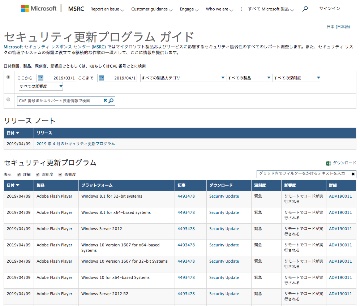
アップデート情報を確認できるマイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートは、「Windows」や同社ブラウザ「Internet Explorer」「Microsoft Edge」をはじめ、「Office」「ChakraCore」の脆弱性を修正したもの。
くわえて「Exchange Server」「Team Foundation Server」「Azure DevOps Server」「Open Enclave SDK」「Windows Admin Center」に関する脆弱性を解消。あわせて同日修正された「Adobe Flash Player」の脆弱性にも対応している。
「Adobe Flash Player」関連の脆弱性を除いた74件のうち、脆弱性の最大深刻度が4段階中もっとも高い「緊急」とされる脆弱性は16件、次いで深刻度が高い「重要」が58件だった。

(Security NEXT - 2019/04/10 )
 ツイート
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も


