

ホスティングサービス上のWAF検知、約34%が「WordPress」狙い - SQLi攻撃目立つ
ジェイピー・セキュアは、パートナーのホスティング事業者へ提供しているウェブアプリケーションファイアウォール(WAF)の攻撃検知状況を取りまとめた。
GMOペパボの「ロリポップ!レンタルサーバー」およびGMOクラウドの「WADAX共用サーバー」に提供するWAFによって、1月1日から6月30日までの2018年上半期に検出された攻撃を分析し、レポートとして取りまとめたもの。
同社によると、2018年上半期に対象サービスで検出された攻撃件数は1億1875万9291件。1日あたり65万件超の攻撃を検出した。2017年下半期の1日あたり50万件から上昇している。
月別に見ると1月が約3900万件と突出。ほかの月は大きな変動は見られず、1500万件前後で推移したという。
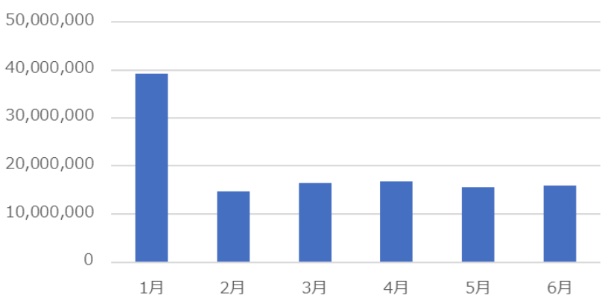
攻撃の検出推移1月が突出して多かった(グラフ:JP-Secure)

(Security NEXT - 2018/09/07 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


