

産総研への不正アクセス、職員ID約8000件でPW試行 - 平日夕方から深夜に活動
産総研によれば、今回の不正アクセスは、クラウドのメールシステムや内部システムに対し、国内にある特定大学のIPアドレスのほか、海外IPアドレスを中心に155件のIPアドレスより行われていた。
不正アクセスは、平日の16時半ごろから翌日未明2時ごろにかけて行われており、単独か数名規模の同一グループより行われた可能性が高いと見られている。
職員のログインIDが窃取されたほか、パスワードなどが解析され、システムへの侵入を許し、ファイルなどを窃取されたという。
具体的には、職員全員の氏名や所属のほか、職員のメールアカウント143件が乗っ取られ、添付ファイルを含むメールのデータが取得された。さらに未公表の研究情報120件をはじめ、共同研究契約に関する情報約200件、個人情報を含む約4700件の書類が流出。
ただし、流出した情報に秘密保全の必要性が高いものや、国の安全や利益、研究所の業務や利益に重大な損害を与える情報は含まれていないとしている。
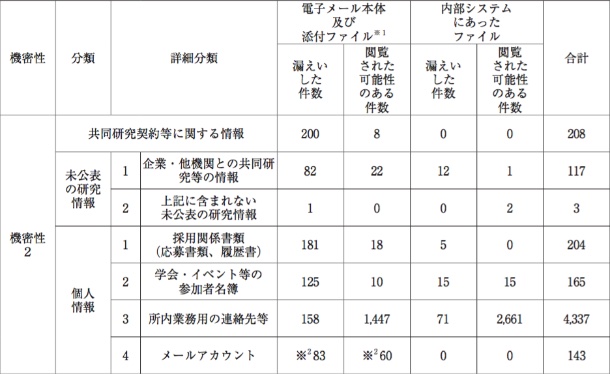
流出や流出した可能性があるデータ(表:産総研)


(Security NEXT - 2018/07/23 )
 ツイート
関連リンク
PR
関連記事
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
バンナム子会社に不正アクセス - 「一番くじONLINE」配送情報が流出か
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫
運用環境に第三者が不正侵入、1年以上前の痕跡も - デジタルアーツ
番組宣伝システムでメディア関係者情報が流出か - フジテレビ
複数システムに不正アクセス、個人情報が流出 - ユミルリンク
「ココナラスキルマーケット」に不正アクセス - 履歴書など流出
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング


