

産総研への不正アクセス、職員ID約8000件でPW試行 - 平日夕方から深夜に活動
産業技術総合研究所のシステムが、2017年10月から2018年2月にかけて不正アクセスを受けた問題で、産総研は被害状況の調査結果や再発防止策を公表した。
問題となる不正アクセスは、2017年10月27日から2018年2月10日にかけて行われたもの。
2月6日にシステム管理を行う職員が通常使用しない国内の大学のIPアドレスを発信元とするログイン履歴へ気が付き、同アドレスを含む国内外から41アカウントに対して不正アクセスが行われていることを発見、問題が発覚した。
産総研では、2月13日に事態を公表するとともに被害状況や再発防止策について調査を実施。業務システムは3月28日、インター ネット接続は4月1日に復旧済みとなっている。
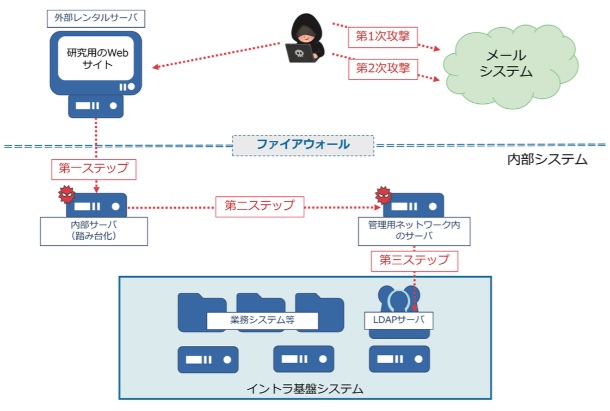
攻撃の流れ(画像:産総研)

(Security NEXT - 2018/07/23 )
 ツイート
関連リンク
PR
関連記事
理研「富岳」で侵害 - 窃取情報で他システムへの攻撃試行も
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
認証情報が漏洩、GitHub環境に不正アクセス - CSC
試験管理システムで侵害、受験者情報流出の可能性 - 日商
肌測定システムで個人情報や測定結果が流出 - 資生堂
ネット印刷サービス「ラクスル」で侵害 - 個人情報や印刷データが流出か
ドトール、通販サイトでも侵害 - 会員情報流出の可能性
不正アクセスで個人情報流出、通話音声にクレカ情報も - ロート製薬


