

「Adobe Acrobat/Reader」脆弱性、すでに悪用ファイルが流通 - PoC公開も
Adobe Systemsは、5月14日に定例外で「Adobe Acrobat/Reader」向けにアップデートを提供し、複数の脆弱性へ対処したが、一部がすでに悪用されていることが判明した。
アップデート公開当初、悪用に関する報告はなかったが、同社はアドバイザリを更新。メモリを二重解放する脆弱性「CVE-2018-4990」について、すでに悪用するエクスプロイトが出回っていることを明らかにした。
公開当初より高い適用優先度のもと、利用者へ早期適用を呼びかけているが、より緊急性が高い脆弱性であることが判明した。
さらに域外よりメモリを読み込み、情報漏洩が生じるおそれがある脆弱性「CVE-2018-4985」に関しても、実証コード(PoC)がリリースされ、容易に入手できる状態となっており、悪用のリスクが高まっている。
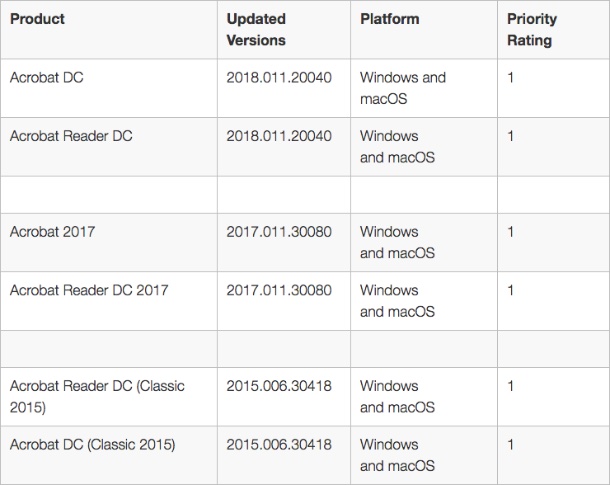
脆弱性を修正したアップデートのバージョン(表:Adobe Systems)
(Security NEXT - 2018/05/16 )
 ツイート
PR
関連記事
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開


