

「Drupal 8」に「Drupalgeddon 2.0」とは異なるあらたな脆弱性 - 重要度は「中」
コンテンツマネジメントシステム(CMS)の「Drupal」に、サードパーティ製モジュールに起因するあらたな脆弱性が判明した。深刻な脆弱性「CVE-2018-7600」とは異なるものだという。
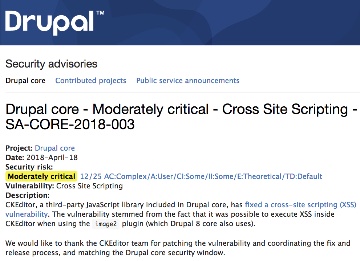
コア部分に含まれるサードパーティ製のJavaScriptライブラリ「CKEditor」に、クロスサイトスクリプティング(XSS)の脆弱性が見つかったことから対処したもの。3月末に修正され、影響度も大きく、すでに国内でも攻撃が確認されている脆弱性「CVE-2018-7600」とは異なるものだ。
重要度は、5段階中3番目にあたる「中(Moderately Critical)」にレーティングされている。
開発チームでは、アップデートとして「同8.5.2」を公開。さらにサポートが終了しているバージョンに対して「同8.4.7」をリリースした。
「同7.x」に関しては影響を受けないとしているが、同モジュールやWYSIWYGモジュールの利用など、別途導入している場合は、「CKEditor」のサイトから「同4.9.2」をダウンロードして利用するよう呼びかけている。
(Security NEXT - 2018/04/19 )
 ツイート
関連リンク
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


