

「BIND 9」にリモートより攻撃可能な脆弱性 - DoS攻撃受けるおそれ
DNSサーバ「BIND 9」にリモートよりDoS攻撃を受けるおそれがある脆弱性が明らかになった。アップデートが強く推奨されている。
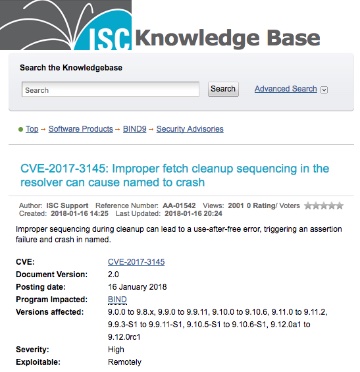
アップデートをリリースしたISC
クリーンアップ処理において解放後のメモリへアクセスするいわゆる「use after free」の脆弱性「CVE-2017-3145」が判明したもの。
リモートより攻撃が可能で、悪用されるとクラッシュし、サービス拒否に陥る可能性がある。重要度は「高(High)」にレーティングされている。
ただし、今回の脆弱性が実際に再現されている環境は、現状において「CVE-2017-3137」をすでに修正済みで、DNSSEC検証が有効化されているキャッシュDNSサーバ(リゾルバ)のみに限られるという。
BINDを開発するInternet Systems Consortium(ISC)では、修正版として「同9.11.2-P1」「同9.10.6-P1」「同9.9.11-P1」をリリース。日本レジストリサービス(JPRS)など関連団体では、アップデートを強く推奨している。
(Security NEXT - 2018/01/17 )
 ツイート
PR
関連記事
「Roundcube」に複数の脆弱性 - 更新を強く推奨
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ


