

「SMBv3」のゼロデイ脆弱性、ウェブ誘導から悪用可能
一部「Windows」において「SMB Tree Connect Responseパケット」の処理に問題があり、細工したパケットを受信するとシステムがクラッシュするゼロデイ脆弱性が明らかとなった問題で、別の脆弱性を組み合わせることで容易に悪用が可能であるとして、セキュリティベンダーが注意を喚起した。
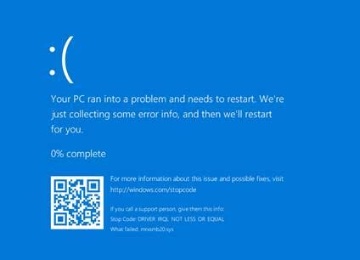
攻撃により生じたブルースクリーン(画像:SecureWorks)
問題となった「CVE-2017-0016」は、「Windows 10」「同8.1」「Windows Server 2012 R2」「Windows Server 2016」に存在する脆弱性。悪意のあるファイル共有から、細工されたパケットを受信するとシステムがクラッシュする。
同脆弱性は、2月初旬に明らかとなり、実証コード(PoC)もあわせて公開されている。同脆弱性を修正するためのセキュリティ更新プログラムは提供されていない。
脆弱性を悪用するには、攻撃者が用意したファイル共有へ誘導する必要があるが、SecureWorksは、ウェブサイトへのアクセスからファイル共有へリダイレクトさせる攻撃手法「Redirect to SMB」を組み合わせることで、比較的容易に悪用できると指摘。

(Security NEXT - 2017/03/07 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


