

3500超の正規サイトに不正コード - 閲覧によるマルウェア感染なく情報収集目的か
米Symantecは、2016年に入ってから3500超におよぶ正規サイトが改ざん被害に遭っていることを明らかにした。外部サイトのスクリプトを読み込ませ、閲覧者の情報を収集しているという。
特定のコンテンツマネジメントシステム(CMS)を利用する正規サイトが脆弱性を突かれ、不正サイトへ誘導するコードを埋め込まれる被害が発生しているもの。多数のユーザーが悪質なサイトへリダイレクトされていることを同社で検知しているという。
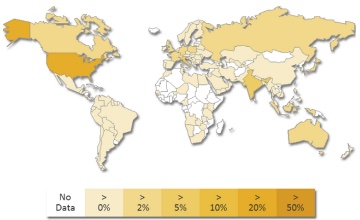
改ざんサイトの所在地(図:Symantec)
不正なコードが埋め込まれた75%は米国内のサイトで企業や教育機関、政府関係などが中心。攻撃対象となるサイトの検索や、脆弱性に対する攻撃、不正コードの挿入まで自動化されている可能性が高いと同社では見ている。
また、不正サイトへ誘導されたユーザーの47%は米国が占めており、インドが12%で2番目に多いが、イギリス、イタリアなどと並び、日本国内から誘導されたケースも6%あった。
正規サイト経由に埋め込まれた問題のコードは、ブラウザに読み込まれると、一定時間待機したのちに外部のJavaScriptを実行。さらに別のスクリプトを複数実行するという。実行されるスクリプトでは、IPアドレスやアクセスしたページのタイトル、URL、アクセス元や検索語、Adobe Flash Playerのバージョン、使用言語などの情報を収集していた。
その一方で、今回の攻撃を通じて閲覧者にマルウェアを感染させる行為は行っておらず、攻撃に向けた情報収集活動ではないかと同社は分析。改ざん被害に遭わないよう、ウェブサイトの運営者へ注意を呼びかけている。
(Security NEXT - 2016/01/25 )
 ツイート
関連リンク
PR
関連記事
川崎市施設のサイトに不正アクセス - サイト更新時に判明
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
熊本県の就職移住支援サイトが改ざん - 偽警告でサブスクアプリに誘導
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
円谷プロの購入抽選に不正アクセス - 「当選」が「落選」に
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
「まんだらけ」サーバに不正侵入、情報流出か - 通販やオークションは再開
ASUSの端末管理ソフトウェアに深刻な脆弱性 - 更新を強く推奨
HP作成のOEMサービスで侵害 - 顧客情報流出の可能性


