

MS、深刻度「緊急」4件含む月例更新14件を公開 - 脆弱性59件を解消
日本マイクロソフトは、7月の月例セキュリティ更新14件を公開し、あわせて59件の脆弱性を修正した。前回欠番となった「MS15-058」が含まれる。
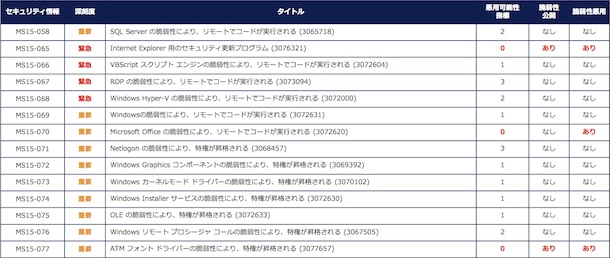
7月の月例セキュリティ更新一覧(表:MS)
最大深刻度が、4段階中もっとも高い「緊急」は4件。「MS15-065」では、リモートでコード実行される脆弱性やセキュリティ機能のバイパス、情報漏洩などが生じる「Internet Explorer」の累積的な脆弱性29件に対応した。
すでに悪用や公開が確認されているメモリ破壊の脆弱性「CVE-2015-2425」に対応。同脆弱性は、イタリアのセキュリティベンダーであるHacking Teamから実証コードが漏洩している。
また公開済みであるクロスサイトスクリプティング(XSS)のフィルタがバイパスされる脆弱性「CVE-2015-2398」、「Jscript9」のメモリ破壊の脆弱性「CVE-2015-2419」、ASLRがバイパスされる脆弱性「CVE-2015-2421」の3件を修正している。
のこる3件のセキュリティ更新については「悪用」「公開」のいずれも確認されていない。「MS15-066」において「VBScriptスクリプトエンジンの脆弱性」を解消。RDPの脆弱性を修正する「MS15-067」、「Hyper-V」の脆弱性を解消する「MS15-068」を提供している。

(Security NEXT - 2015/07/15 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


