

一部Androidエミュレータがデバッグ経路をネット公開 - コインマイナー感染活動の標的に
「Windows」や「macOS」で動作するBlueStack Systems製のAndroidエミュレータ「BlueStacks App Player」において、デバッグ用ツールである「Android Debug Bridge(ADB)」がネットワーク上に公開され、バックドアとして悪用されるおそれがあることがわかった。
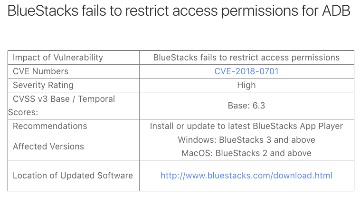
脆弱性の概要(表:BlueStack Systems)
同ソフトウェアにおいて、認証不備の脆弱性「CVE-2018-0701」が判明したもの。脆弱性を報告した情報通信研究機構(NICT)によれば、同エミュレータを導入した環境では、「Windows」のファイアウォールを有効化していても、ソフトを起動するとTCP 5555番ポートが外部よりアクセス可能になるという。
グローバルIPアドレスが割り当てられた端末では、インターネット経由で同エミュレータに接続され、コマンドの実行、エミュレータ内からのデータ流出、悪意あるアプリの実行などが行われるおそれがある。
BlueStack Systemsは、同脆弱性の重要度について「高(High)」とレーティング。同製品のWindows版のアップデートをリリースするとともに、緩和策をアナウンスしている。

(Security NEXT - 2018/10/26 )
 ツイート
関連リンク
PR
関連記事
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース


