

LINEで他ユーザーのタイムラインが表示される不具合 - 外部CDNの設定ミスで
LINEは、同社SNSサービス「LINE」のウェブブラウザ版において、他ユーザーのタイムラインが一時的に表示される可能性がある不具合が判明したことを明らかにした。
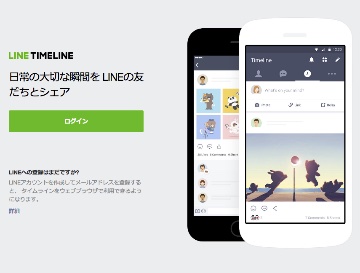
LINEのウェブブラウザ版
同社によると、ウェブブラウザ版を利用し、アクセスが集中した場合など特定条件下において、タイムライン上に他ユーザーのタイムラインが表示される可能性があったという。
同不具合は、同社が実施しているバグバウンティプログラムで発見、報告され、調査を行っていたところ、5月16日22時ごろに判明した。
原因は、外部CDNサービスの設定ミスで、少なくとも5月14日から5月17日にかけて影響があった。また仕様変更の影響により、2017年2月27日以降に同様の不具合が発生していた可能性もある。影響範囲は、ウェブブラウザ版の利用者における0.01%未満としている。
同社では、すでに修正済みであり、これまでに被害の報告は受けていないと説明。またアプリ版への影響は否定している。
(Security NEXT - 2018/06/06 )
 ツイート
関連リンク
PR
関連記事
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も


