

「BIND 9.12」にリモートから攻撃可能な脆弱性が2件 - アップデートがリリース
「BIND 9.12」に特定環境下でリモートより悪用可能な脆弱性が複数含まれていることがわかった。Internet Systems Consortium(ISC)や関連機関では利用者へ注意を呼びかけている。
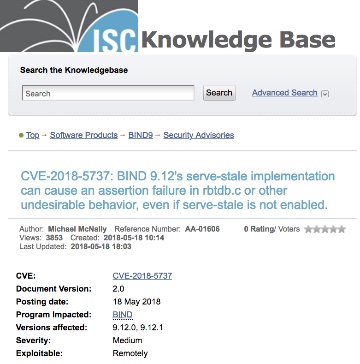
「CVE-2018-5737」は、キャッシュDNSサーバとして運用している際に影響を受ける(画像:ISC)
「同9.12.1」および「同9.12.0」において脆弱性2件が明らかになったもの。「同9.11」「同9.10」「同9.9」は影響を受けない。
キャッシュDNSサーバとして利用し、「max-stale-ttl」を0以外で運用している際に、異常終了や性能低下が生じる脆弱性「CVE-2018-5737」が判明したもの。
「同9.12」より導入された権威サーバにアクセスできなくなった場合に利用する「serve-stale」に起因する脆弱性で、同機能を無効化していても影響を受けるという。さらに「NSEC aggressive negative caching」との関係で異常動作が発生し、性能低下が引き起こされるおそれもある。

(Security NEXT - 2018/05/21 )
 ツイート
関連リンク
PR
関連記事
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応


