

「Spring Data Commons」脆弱性、PoCで悪用容易 - 「Spring Framework」利用者は注意を
「Spring Data Commons」に深刻な脆弱性が見つかった問題で、すでに実証コードが広く公開されておりリスクが高まっているとして専門家が注意を呼びかけている。
ウェブアプリケーションフレームワークである「Spring Framework」において、データベースとのアクセスに利用するライブラリ「Spring Data Commons」にリモートよりコードを実行されるおそれがある「CVE-2018-1273」が見つかったもの。
同脆弱性に関して、同ソフトを提供するPivotal Softwareでは、重要度を「クリティカル(Critical)」とレーティング。4月10日にアップデートをリリースしているが、4月12日ごろより実証コード(PoC)が公開されている状況だ。
実証コードの実効性など脆弱性について検証を行ったNTTデータ先端技術では、公開済みであるPoCによって、リモートよりコードの実行が可能であることを確認。
実際に脆弱性が悪用されたケースは確認していないものの、脆弱性の攻撃はコマンドひとつで容易に行うことができると指摘。「Spring Framework」を利用する環境など、広く影響を及ぼす可能性があると分析、利用者に対策を呼びかけている。
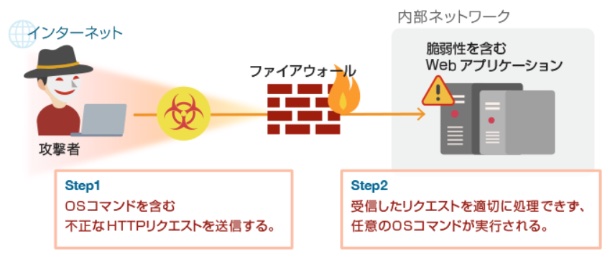
(図:NTTデータ先端技術)
(Security NEXT - 2018/04/27 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


