

「Adobe Acrobat/Reader」の脆弱性62件を解消 - 10月にEOL迎えた「同XI」にも最終更新
Adobe Systemsは、リモートよりコードを実行されるおそれがある複数の深刻な脆弱性を解消した「Adobe Acrobat」「Adobe Reader」のアップデートをリリースした。
今回のアップデートは、WindowsおよびMac OS向けに提供するもので、あわせて62件におよぶ脆弱性へ対処した。バッファオーバーフローや解放済みメモリへのアクセス、範囲外のメモリへアクセスする脆弱性などを修正している。
脆弱性を悪用されるとリモートよりコードを実行され、端末の制御を奪われるおそれがあるほか、情報漏洩や、ドライブバイダウンロードなどに悪用される可能性がある。
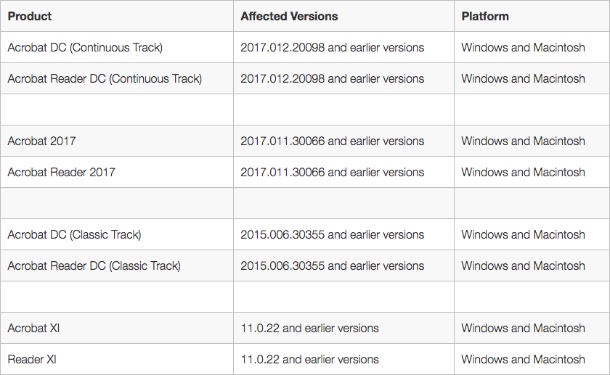
影響を受ける製品およびバージョン(表:Adobe Systems)

(Security NEXT - 2017/11/15 )
 ツイート
PR
関連記事
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要


