

公開鍵証明書不要の「AISTパスワード認証方式」などが国際標準化
産業技術総合研究所(産総研)が提案していた「AISTパスワード認証方式」および「AIST匿名パスワード認証方式」が、国際標準規格として発行された。
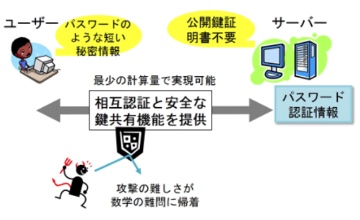
AISTパスワード認証方式(図:産総研)
同研究所が提案した「AISTパスワード認証方式(AugPAKE)」は、インターネットなどの公衆回線上のユーザーとサーバやIoT機器間で利用できる認証技術。
今回、国際標準規格の「ISO/IEC 11770-4:2017」で標準技術のひとつとなり、「AKAM3(Augmented Key Agreement Mechanism 3)と命名、規格化された。公開鍵証明書を用意することなく、パスワードのような短い秘密情報のみで同レベルの安全性を確保した相互認証が可能だという。
従来のパスワード認証方式と同様に、メールや電子商取引、オンラインバンキングなどのサービスに活用できるほか、公開鍵証明書の検証処理が不要となり、検証処理の負荷を削減できるため、処理能力の低いIoT機器でも利用できるとしている。
またユーザーを特定することなく特定集団に属すことを確認できる「AIST匿名パスワード認証方式」についても、「ISO/IEC 20009-4:2017」で標準化された。個人の認証を行うことなく、属性認証を行えることから、匿名アンケートのほか、内部告発や匿名カウンセリングなどへ応用できるとしている。
(Security NEXT - 2017/11/13 )
 ツイート
関連リンク
PR
関連記事
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース


