

1カ月で約1000件のワンクリック詐欺アプリが「Google Play」に
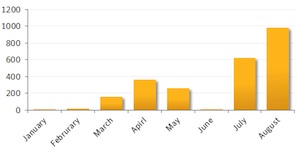
不正アプリの推移(グラフ:シマンテック)
日本国内のユーザーを狙うワンクリック詐欺アプリが急増している。シマンテックによれば、8月だけで1000件を確認した。「ももエロクローバーZ」といったワンクリック詐欺サイトへ誘導するという。
同社によれば、1月から8月までに約2500件のワンクリック詐欺アプリが「Google Play」上で公開されているが、なかでもホリデーシーズンを迎えた8月には約1000件と急増したという。
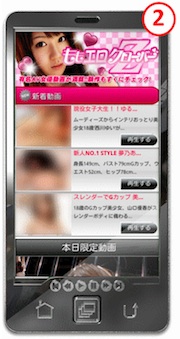
誘導先のアダルトサイト(画像:シマンテック)
こうした詐欺アプリの大半は、午後に公開されており、翌朝には削除されているが、同社が「Google Play」の統計データより試算したところ、ダウンロード回数は少なくとも8500回以上にのぼっていた。
8月に登場した最新の詐欺アプリの手口を見ると、インストールして立ち上げると、アダルトサイトのリンクリストを表示。合法的なサイトに悪質なサイトを紛れ込ませることでセキュリティ対策ソフトのチェックを回避していた。悪質なリンクはリダイレクトを利用しており、攻撃者側で誘導先を簡単に変更することも可能となっている。
そのなかには「ももエロクローバーZ」など人気アイドルグループに便乗する詐欺サイトも存在。動画を再生しようとすると、180日間の利用で9万9500円とする請求画面を表示し、金銭の支払いを要求する。また誤動作だった場合はメールや連絡で連絡を取るよう表示しているが、安易に連絡を取ると個人情報を奪われるおそれがある。
(Security NEXT - 2013/09/12 )
 ツイート
関連リンク
PR
関連記事
試験管理システムで侵害、受験者情報流出の可能性 - 日商
保育施設職員が偽警告でサポート詐欺被害 - 田村市
肌測定システムで個人情報や測定結果が流出 - 資生堂
インシデント被害者や調査担当者向けの「報告書チェックリスト」
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
自治会長の住所を誤記載、別人宛に発送 - 東京都


