

MS、深刻度「緊急」2件含む9件の月例パッチを公開 - 14件の脆弱性へ対応
日本マイクロソフトは、月例セキュリティ更新プログラム9件を公開した。あわせて14件の脆弱性に対処している。
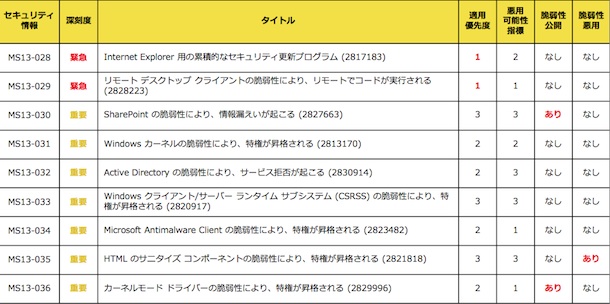
4月の月例セキュリティ更新プログラム一覧
4月の月例パッチのうち、深刻度が4段階中もっとも高い「緊急」は2件。「MS13-028」は、「Internet Explorer」における2件の脆弱性に対応したプログラム。もう1件のプログラム「MS13-029」では、「リモートデスクトップクライアント」の脆弱性1件に対応した。
いずれも細工したウェブサイトを閲覧させることにより、脆弱性を攻撃することが可能で、リモートでコードを実行されるおそれがある。これら脆弱性の公開や悪用は確認されていないが、同社では、適用優先度をもっとも高い「1」にレーティングした。
のこり7件のプログラムは、いずれも深刻度「重要」。「MS13-035」は、「Office」やサーバなどの「HTMLのサニタイズコンポーネント」において特権の昇格が生じる脆弱性を解決した。
海外において標的型攻撃への悪用が確認されているが、攻撃するには、対象のシステムへログオンし、特別に細工したアプリケーションを実行する必要があり、悪用される可能性は低いという。
「SharePoint」において、情報漏洩が発生する脆弱性に対応した「MS13-030」では、公開が確認されている1件の脆弱性「CVE-2013-1290」を修正。また「MS13-036」でも、同じく公開済みの「CVE-2013-1293」をはじめ、カーネルモードドライバーの脆弱性4件に対処した。
さらに「Windows 8」「Windows RT」上で動作する「Windows Defender」において特権の昇格が発生する問題を「MS13-034」で解決。「MS13-031」や「MS13-033」でも、WindowsカーネルやCSRSSにおいて特権の昇格が生じる問題に対応した。「Active Directory」でサービス拒否が生じる脆弱性に対しては、「MS13-032」で修正している。
(Security NEXT - 2013/04/10 )
 ツイート
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を


