

フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
「amazonaws.com」のホスト名をそのまま悪用するケースが急増しており、全体の約23.2%を占めた。また短縮URLサービスや「sendgrid.net」からのリダイレクトなど、正規サービスのドメイン名を使用するケースが増加傾向となり、全体の約25.8%を占めた。
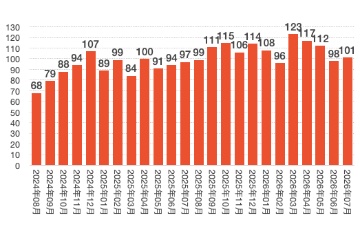
フィッシング攻撃に悪用されたブランド件数の推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたトップレベルドメインは「.com」が約80.8%。前月と同様8割を超えている。「.cn(約4.0%)」「.info(約3.0%)」「.top(約2.5%)」「.net(約2.3%)」「.shop(約1.4%)」「.cfd(約1.0%)」「.me(約0.8%)」「.co(約0.8%)」「.so(約0.5%)」「.cc(約0.5%)」と続いた。
フィッシング攻撃で悪用されたブランドは前月の98件を上回る101件。「クレジット、信販関連」が19件、「通信事業者、メールサービス関連」が16件、「EC関連」「オンラインサービス関連」が各10件、「金融関連」が7件、「決済サービス関連」が6件だった。
フィッシングに悪用された具体的なブランドを見ると、「Amazon」をかたるケースが約37.0%で、前月の約24.0%から13ポイント増加。「Apple」をかたるケースが約11.8%、「セゾンカード」をかたるケースが約7.7%。
次いで報告が多かった「JCB」「イープラス」をかたるケースをくわえた上位5ブランドの報告をあわせると、全体の約68.6%にのぼる。また1000件以上の報告を受領したブランドは11件で、これらをあわせると全体の約84.4%を占める。


(Security NEXT - 2026/09/16 )
 ツイート
関連リンク
PR
関連記事
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に
インシデント件数が24%減 - GitHub悪用の標的型攻撃も


