

フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
同協議会の調査用メールアドレスに着信したフィッシングメールのうち、送信元として正規ドメインを偽装したいわゆる「なりすましメール」は約26.5%。前月の約7.8%から18.7ポイント増加した。
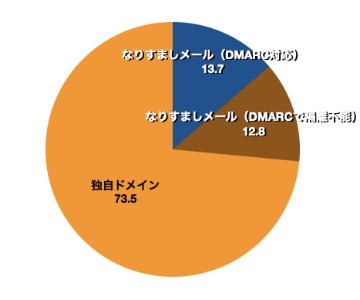
調査用メールアドレスに着信したフィッシングメールにおける「なりすましメール」の割合(グラフ:フィ対協の発表をもとに独自に作成)
なりすましメールの内訳を見ると、約13.7%は送信ドメイン認証技術「DMARC」によって受信拒否や隔離できた。一方、約6.7%は「DMARC」のポリシーが「none」と設定されており、約6.1%は「DMARC」に対応していないため、受信拒否や隔離の対象とならなかった。
調査用メールアドレスに着信したフィッシングメールの約73.5%は独自ドメイン名を使用しており、このうち約94.7%はドメインに「DMARC」を設定し、認証に成功していた。
逆引き設定されていないIPアドレスからの送信は約39.4%で、前月から6.6ポイント上昇している。

(Security NEXT - 2026/09/16 )
 ツイート
関連リンク
PR
関連記事
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に
インシデント件数が24%減 - GitHub悪用の標的型攻撃も


